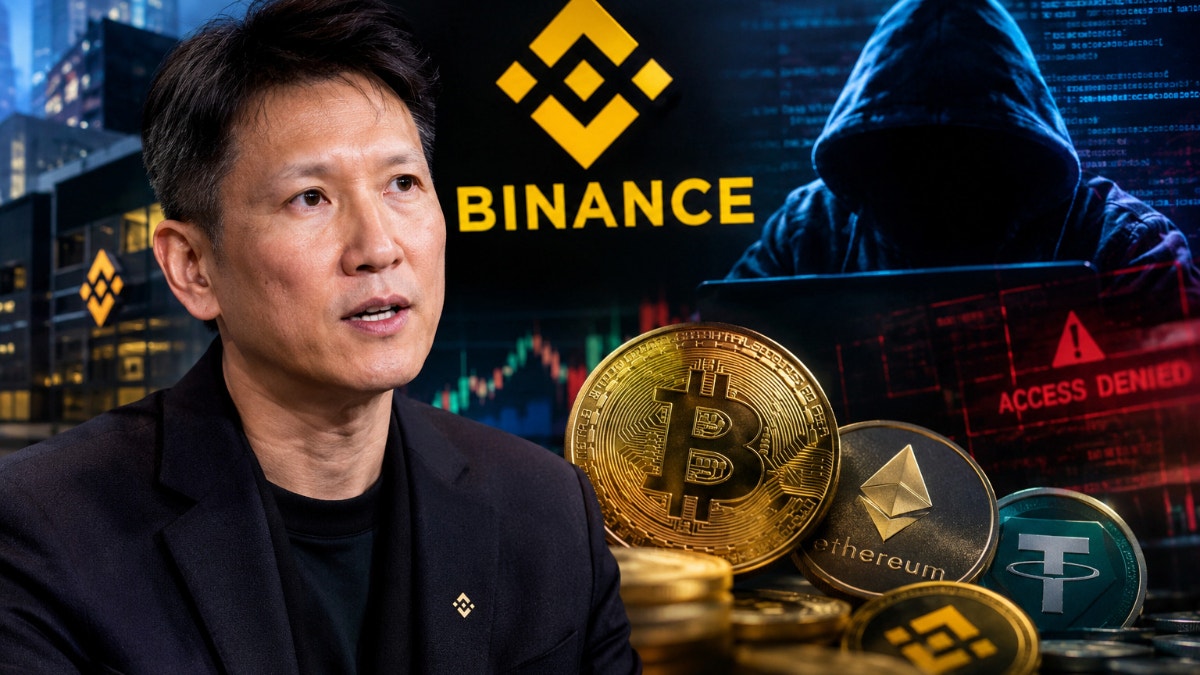
Binance anunció que ha reservado más de US$6.340 millones de fondos propios para cubrir los activos sustraídos durante el hackeo que afectó a la plataforma. De ese monto, US$5.000 millones ya se encuentran en los mismos activos digitales comprometidos, entre ellos USDC, USDT, bitcoin (BTC), ethereum (ETH) y BNB.En un mensaje dirigido a los usuarios, Richard Teng, co-CEO de Binance, aseguró que la empresa asumirá las pérdidas ocasionadas por el ataque con recursos propios y sostuvo que los fondos de sus clientes no fueron afectados.“Estamos comprometidos a cubrir todas las pérdidas ocasionadas por el hackeo utilizando los fondos de nuestra propia compañía. Sus activos están seguros”, afirmó el ejecutivo.Teng explicó que Binance está trabajando para completar la cobertura del monto pendiente mediante la compra de los activos digitales afectados, tanto en los mercados como a través de operaciones extrabursátiles (OTC). La compañía, añadió, compartirá nuevos avances conforme avance ese proceso.El ejecutivo también indicó que, con ayuda de sus socios del ecosistema, Binance ha logrado congelar alrededor de US$3.000 millones de los activos comprometidos en la cadena de bloques (on-chain). Asimismo, agradeció la colaboración de las autoridades policiales y de las empresas especializadas en inteligencia de blockchain para rastrear y recuperar los fondos.¿El hackeo a Binance afectó al fondo de sus usuarios?Una de las principales preocupaciones tras el ataque es qué ocurrió con el dinero de quienes utilizan Binance, una plataforma de intercambio de criptomonedas que permite comprar, vender y negociar activos digitales.Al respecto, Teng sostuvo que los fondos de los clientes no fueron afectados porque la billetera comprometida era de propiedad de Binance y no correspondía a las billeteras donde se almacena la mayor parte de los activos de los usuarios.“Los activos de los usuarios están protegidos bajo la arquitectura de seguridad establecida por Binance. La gran mayoría se encuentra en billeteras frías (*cold wallets*) y solo se transfiere a una billetera caliente cuando un usuario realiza un retiro”, explicó.Las billeteras frías mantienen los activos fuera de conexión permanente a internet, mientras que las calientes permiten realizar operaciones y retiros. Según el ejecutivo, fue una billetera caliente de la propia compañía la que resultó comprometida.Teng también aseguró que Binance no utiliza los fondos de sus clientes para financiar sus operaciones. Explicó que la empresa conserva buena parte de los ingresos que obtiene en activos digitales y los reinvierte en el negocio y en seguridad. Esa estrategia, afirmó, le permite asumir una pérdida de esta magnitud con recursos propios.Como respaldo de sus declaraciones, Binance anunció que publicará una nueva prueba de reservas (*Proof of Reserves*), que permitirá verificar públicamente los activos de los usuarios. Según Teng, el informe completo estará disponible el lunes y podría ofrecerse un primer avance antes de esa fecha.¿Cómo ocurrió el hackeo a Binance?Sobre el origen del ataque, el co-CEO señaló que las investigaciones iniciales apuntaron a una posible computadora portátil comprometida, que habría permitido al atacante acceder a un contenedor de servicios y presentar transacciones de retiro no autorizadas.Sin embargo, las investigaciones posteriores identificaron otros puntos de vulnerabilidad. Teng precisó que no se trató simplemente del uso de los permisos de un trabajador ni de una acción de un solo clic, sino de un ataque más complejo.El ejecutivo detalló que los atacantes utilizaron el protocolo EIP-7702 para obtener autorización de ejecución *on-chain* sobre una billetera caliente. Esta delegación no pasó por los controles habituales de aprobación de Binance.Además, señaló que el atacante empleó un mecanismo de autodestrucción que eliminaba las herramientas y los rastros a medida que se ejecutaban, lo que dificultó el rastreo y la investigación.En una actualización anterior, Teng también indicó que Binance no había encontrado evidencias de que se hubieran filtrado claves privadas de alguna billetera. La compañía aseguró que continuará investigando y que compartirá un informe técnico detallado cuando haya verificado todos los hechos.Binance congela retiros de fondos Como medida preventiva, Binance suspendió temporalmente los retiros mientras investiga el ataque y reconstruye la infraestructura de ese servicio. Teng indicó que la plataforma no volverá a habilitarlos hasta que el sistema supere pruebas rigurosas.La expectativa de la empresa es que los usuarios puedan volver a retirar sus fondos antes del domingo, en un plazo estimado de las próximas 40 horas, según el cronograma que comunicó el ejecutivo.En paralelo, Binance realiza una revisión integral de seguridad que comprende los dispositivos y equipos terminales, la infraestructura en la nube, la gestión de claves y los sistemas de firma.La compañía también trabaja con autoridades policiales, empresas especializadas en inteligencia de blockchain, emisores de tokens y otras plataformas de intercambio para rastrear y recuperar los activos sustraídos.Teng aseguró que la empresa hará todo lo que esté a su alcance para que los responsables rindan cuentas y agradeció a los usuarios por su paciencia durante la investigación. “Superaremos esta crisis”, concluyó.
Última horaLive
Franco Penanno vuelve a "Al fondo hay sitio" y debuta como protagonista en el cineMinistro Sheput: Perú debe adaptar buenas prácticas de seguridad de El SalvadorRuth Luque critica viaje de Fujimori a El Salvador: "La inseguridad no se combate con fotografías ni turismo presidencial"Liga MX: Chivas busca derrotar a Atlante para posicionarse en la cima del torneoLiga MX: Por la fecha 15, CF Monterrey recibirá a TijuanaAlianza Atlético vs Juan Pablo II: ¿a qué hora juegan y dónde ver la fecha 15 del Torneo Clausura 2026?Señor de los Milagros: conoce los desvíos de los servicios de transporte durante el último recorrido del Cristo MorenoProyectos mineros por US$ 64,075 millones: ¿qué obstáculos amenazan su desarrollo en Perú?Keiko Fujimori evalúa incorporar inteligencia artificial en los colegios públicos del PerúTrujillo: Limpiarán por sexta vez el cauce de San IldefonsoDesafío Biológico a los 105 Años: la Estrategia en el Tablero como Aliado Preventivo contra el Deterioro CognitivoTVPerú inicia programación especial por llegada del papa León XIV al PerúGobierno aprueba nueva escala remunerativa para más de 800 trabajadores de SunafilSan Martín: Pachiza protege patrimonio cultural con inventario del Museo EtnoarqueológicoIca: miles de maestros activos y jubilados marcharon para exigir pensiones dignas y pago de beneficiosMegaoperativo de PNP, Migraciones y Sucamec en 17 regiones: intervienen más de 220 hotelesIgnacio Buse ya conoce su rival en la primera ronda del Masters 1000 de ParísCita del día, Paulo Coelho, novelista: "No te expliques. Tus amigos no lo necesitan y tus enemigos no lo creerán"