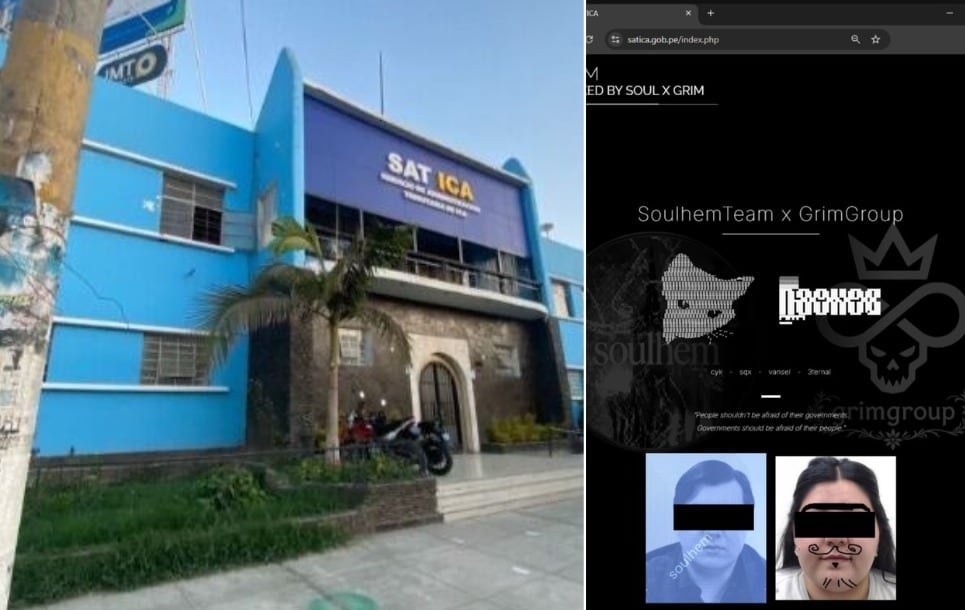
La página web del Servicio de Administración Tributaria de Ica (SAT Ica) fue vulnerada el pasado 31 de octubre, en un incidente que generó preocupación por la posible exposición de información personal de los contribuyentes. Mientras un grupo de atacantes asegura haber accedido a información institucional, el gerente de la entidad, José Tataje Aguado, descartó que la base de datos haya sido comprometida.
Hackeo bajo sospecha
El ataque quedó evidenciado en la propia página institucional, donde apareció el mensaje “Hacked by Soul x Grim”, atribuido a los grupos SoulHemTeam y GrimGroup. Posteriormente, los presuntos atacantes modificaron nuevamente el portal y publicaron fotografías de documentos personales, entre ellos imágenes de DNI, como supuesta prueba del acceso a información sensible.
Uno de los integrantes del grupo, identificado como 3ternal, afirmó haber ingresado mediante un cargador PHP sin autenticación, herramienta que supuestamente le permitió ejecutar comandos en el servidor. Asimismo, aseguró tener acceso a una base de datos con información de contribuyentes, incluidos DNI, RUC, direcciones, registros prediales y documentos legales. Sin embargo, la extracción y autenticidad de toda esa información aún no han sido verificadas de manera independiente.
Frente a esta situación, el gerente del SAT Ica, José Tataje Aguado, ofreció declaraciones y negó que el sistema informático central haya sido vulnerado. “Está circulando por diferentes páginas o medios informativos que se ha vulnerado el sistema del SAT, lo cual es totalmente falso, y aquí hago un llamado a toda la colectividad y a todos los usuarios de que pierdan cuidado, de que nuestro sistema no ha sido vulnerado”, manifestó.
Tataje insistió en que la información tributaria permanece protegida: “Ellos hablan de que han hackeado nuestro sistema informático, nuestra base de datos, que están sacando la información, DNI y todo eso, lo cual es totalmente falso. La base de datos está intacta, no ha sido tocada, porque tenemos un sistema de seguridad sobre esa base de datos”. Asimismo, reconoció que los atacantes ingresaron a una página web de la institución, pero precisó que se trata de una plataforma antigua, desactualizada y actualmente en desuso, por lo que descartó que este acceso haya comprometido el sistema central de información tributaria.
Por otro lado, el especialista en ciberseguridad Iván Perea advirtió sobre los riesgos que representaría una eventual extracción de documentos de la mesa de partes virtual del SAT Ica. “Si esos documentos fueron extraídos, podrían facilitar la suplantación de identidad, estafas personalizadas e incluso fraudes inmobiliarios. Si te llaman para cobrarte una supuesta deuda, no entregues datos ni hagas transferencias sin verificar”, alertó.
La preocupación aumentó luego de que los presuntos atacantes difundieran fotografías de documentos personales en el portal intervenido. Aunque estas publicaciones no confirman por sí solas que hayan extraído la base de datos central, sí plantean interrogantes sobre el alcance del acceso no autorizado y la posible exposición de información de los usuarios.
En la revisión técnica también se identificó que el subdominio pide.satica.gob.pe, relacionado con la Plataforma de Interoperabilidad del Estado, apunta a la misma dirección IP que el portal afectado.
Perea también recomendó a los contribuyentes mantenerse prevenidos ante posibles llamadas o mensajes fraudulentos que utilicen información personal para exigir pagos por supuestas deudas tributarias. La advertencia cobra especial relevancia durante la vigencia de la amnistía tributaria, establecida hasta el 30 de noviembre, periodo en el que los usuarios podrían recibir comunicaciones relacionadas con sus obligaciones.
📲 Únete al canal oficial de Diario Correo en WhatsApp y recibe en tu celular las noticias más importantes del Perú y el mundo, alertas de último minuto y las portadas del día, todo de forma rápida y confiable. No te quedes fuera de la información.
Súmate aquí: 👉 https://whatsapp.com/channel/0029Vb7TiRS9cDDcPrLTPY0z